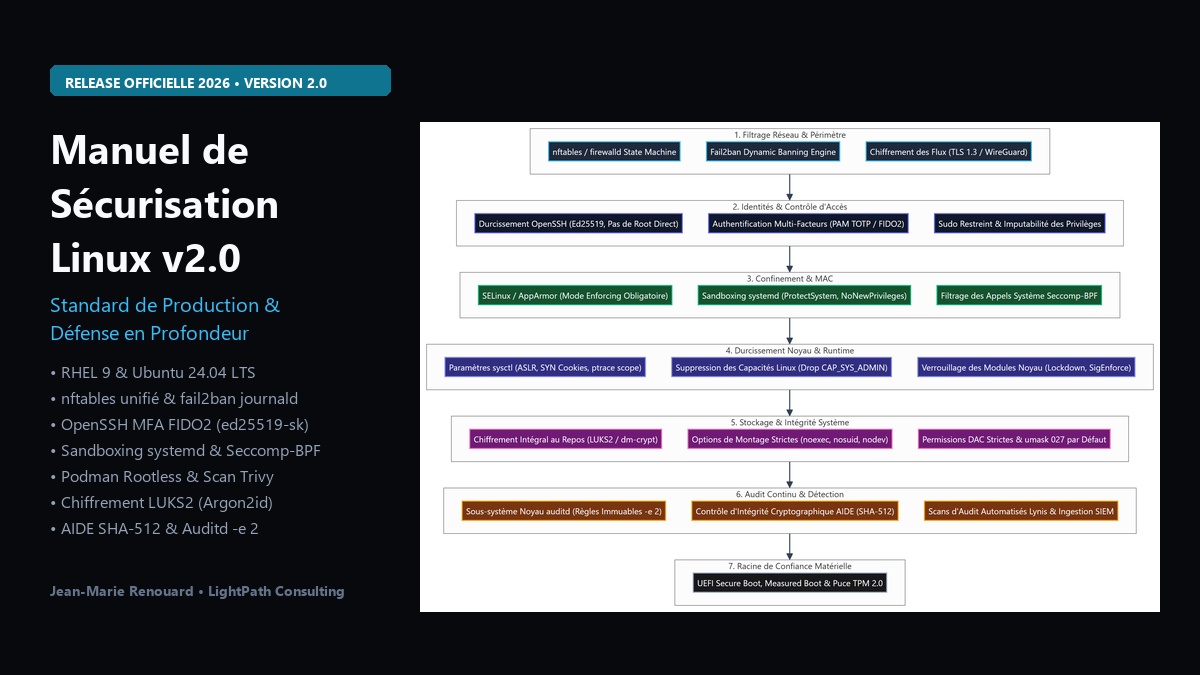
Vingt ans après la publication de sa toute première édition en 2006, j’ai l’immense plaisir d’annoncer la sortie officielle du Manuel de Sécurisation d’une Distribution Linux — Version 2.0 (Édition 2026).
Ce document de référence de 57 pages (68 pages pour l’édition internationale en anglais) a été intégralement repensé pour répondre aux exigences opérationnelles des infrastructures de production modernes, hébergeant des bases de données critiques et des charges applicatives conteneurisées.
Liens de Téléchargement Direct (Formats PDF Officiels)
Conformément à la politique de diffusion de LightPath, ce manuel est mis à disposition gratuitement sous licence Creative Commons Attribution – Partage dans les Mêmes Conditions 4.0 International (CC BY-SA 4.0), sans formulaire marketing ni paywall :
- 📥 Télécharger le Manuel en Français (PDF – 57 pages – 5,5 Mo)
- 📥 Download the English Guide (PDF – 68 pages – 5,6 Mo)
Pourquoi une Refonte Majeure en 2026 ?
Par défaut, une distribution Linux standard privilégie l’interopérabilité et la facilité d’installation au détriment de la posture défensive. Dans un environnement exposé aux ransomwares, aux attaques par supply chain et aux scans automatisés, les configurations par défaut constituent une dette de sécurité majeure.
Parallèlement, de nombreuses documentations d’administration préconisent encore des outils ou pratiques des années 2000-2010 qui ne sont plus adaptés aux noyaux Linux récents (Linux 6.x) ni aux systèmes d’init systemd.
La Version 2.0 opère une rupture technologique nette :
| Composants Historiques Obsolètes | Stack Moderne 2026 (Version 2.0) | Bénéfice Opérationnel |
|---|---|---|
iptables / ip6tables |
nftables unifié + firewalld |
Filtrage atomique IPv4/IPv6, règles compilées en bytecode noyau, performance optimale |
portsentry |
fail2ban avec backend systemd-journald |
Détection en mémoire sans écriture de logs intermédiaires, bannissement dynamique dans sets nftables |
afick (hachage MD5) |
AIDE (Advanced Intrusion Detection Environment) | Empreintes cryptographiques en SHA-512, détection des altérations d’inodess |
chkrootkit (code C ancien) |
Lynis (CIS & ANSSI Auditing) | Évaluation continue du Hardening Index, audit de conformité automatisé et reproductible |
| Clés RSA 2048 / Mots de passe | OpenSSH Ed25519-sk (FIDO2) + MFA TOTP | Clés privées scellées en token matériel (YubiKey), élimination du phishing et du vol de clés |
| Daemons lancés en root | Sandboxing systemd + Seccomp-BPF |
Confinement strict du système de fichiers (ProtectSystem=strict) et filtrage des syscalls |
| Conteneurs root Docker | Rootless Podman + cgroups v2 + Trivy | UID virtuels isolés de l’hôte, rootfs en lecture seule (--read-only), scan CVE bloquant |
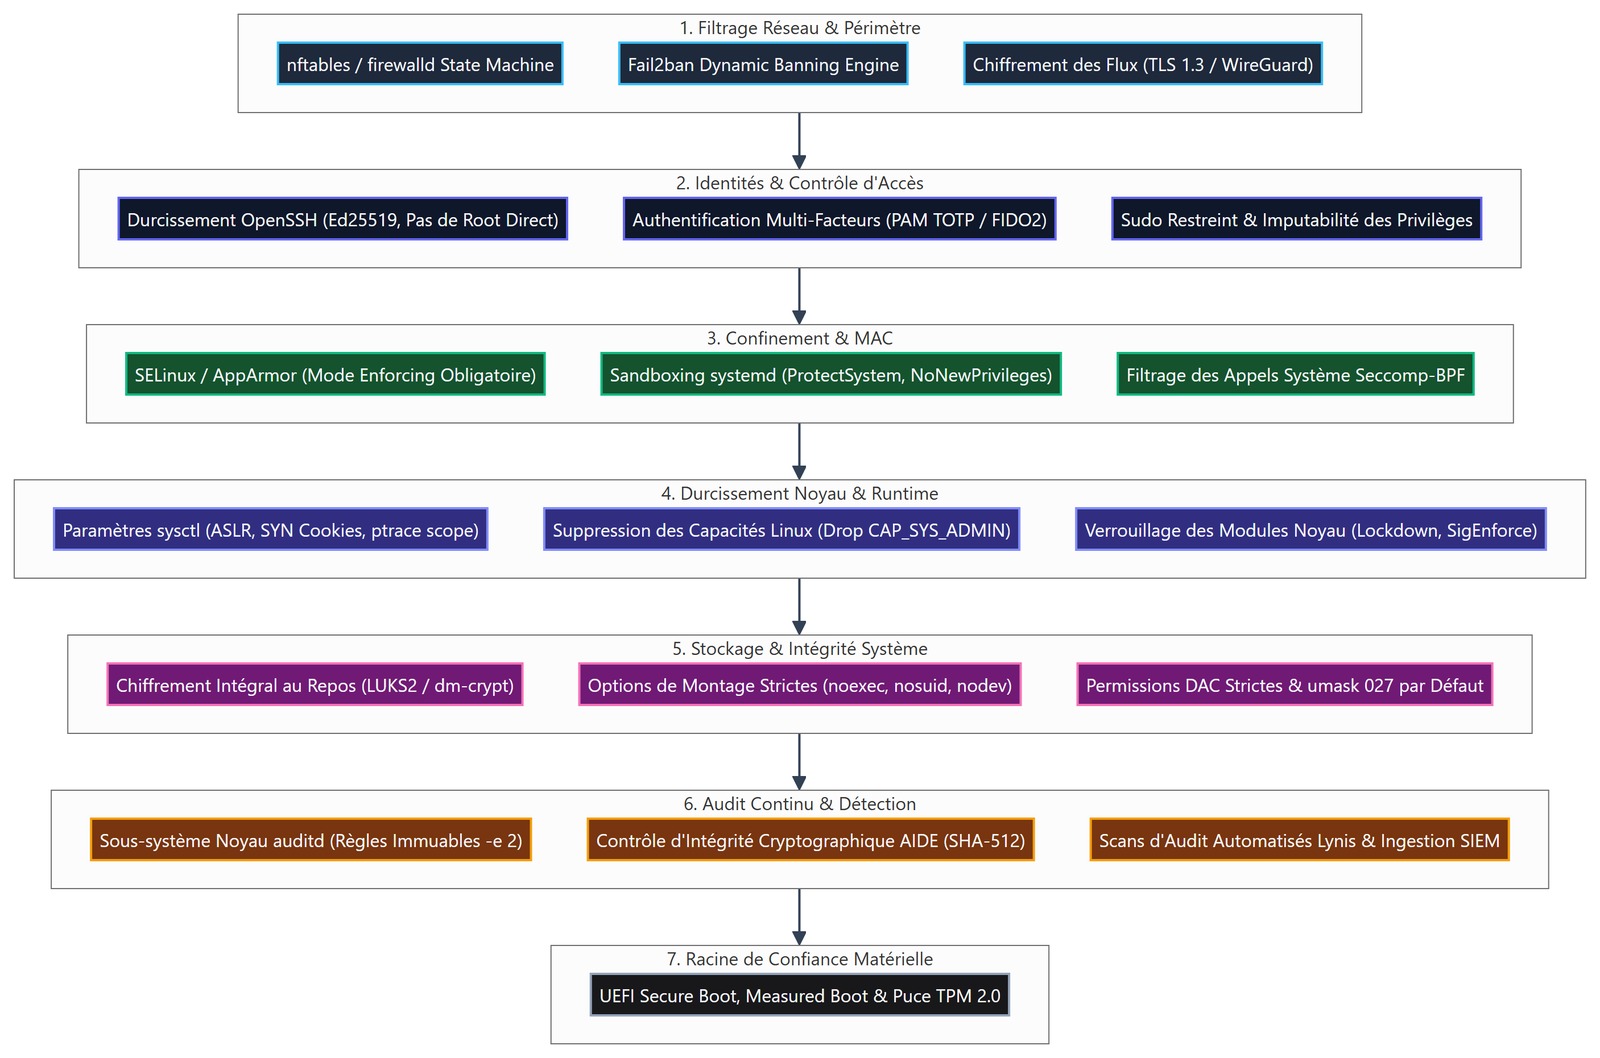
Les Piliers d’Ingénierie du Manuel v2.0
1. Socles Distributions & Modernisation OS
Le guide cible et éprouve en conditions réelles les deux grandes familles dominantes en entreprise :
– Enterprise Linux 9 : Red Hat Enterprise Linux 9 (RHEL 9), CentOS Stream 9, Rocky Linux 9 et AlmaLinux 9.
– Debian / Ubuntu : Ubuntu 24.04 LTS (Noble Numbat) et Debian 12.
2. Filtrage Réseau & Machine Virtuelle nftables
Abandon complet de la syntaxe legacy iptables. La Version 2.0 met en œuvre la famille d’adresses inet unifiée, évitant la redondance des politiques IPv4 et IPv6. Le pare-feu applique une politique par défaut stricte policy drop, intègre des compteurs de débit (meters) pour juguler les inondations TCP SYN, et délègue à fail2ban l’alimentation dynamique d’ensembles d’adresses IP bannies avec timeout sans jamais recharger l’ensemble des règles.
3. Gestion des Identités, OpenSSH & Authentification Matérielle FIDO2
L’accès distant constitue le premier vecteur d’intrusion :
– Interdiction absolue de connexion pour le compte root (PermitRootLogin no).
– Éradication des mots de passe en clair au profit de clés asymétriques Ed25519 avec KDF étendu (-a 100).
– Déploiement de clés matérielles physiques FIDO2 / U2F (ed25519-sk) exigeant une présence tactile physique (-O verify-required).
– Double facteur obligatoire combinant clé SSH et code dynamique TOTP via pam_google_authenticator.
– Durcissement drastique de sudo (noexec, timeout à zéro, traçabilité irréfutable dans /var/log/sudo.log).
4. Sandboxing systemd & Filtrage Seccomp-BPF
Sans passer par la lourdeur d’une virtualisation complète, le manuel explique comment utiliser les primitives natives de systemd pour isoler chaque démon applicatif :
[Service]
ProtectSystem=strict
ProtectHome=yes
PrivateTmp=yes
PrivateDevices=yes
NoNewPrivileges=yes
MemoryDenyWriteExecute=yes
CapabilityBoundingSet=CAP_NET_BIND_SERVICE
SystemCallFilter=@system-service ~@privileged @resources @reboot
SystemCallErrorNumber=EPERM
Toute tentative d’élévation de privilèges ou de compromission est immédiatement bloquée au niveau de l’appel système par le noyau Linux.
5. Contrôle d’Accès Obligatoire (MAC) : SELinux & AppArmor
Le manuel consacre un chapitre entier au maintien des mécanismes MAC en mode actif :
– SELinux maintenu en mode Enforcing sur RHEL 9, avec analyse des alertes AVC et génération chirurgicale de modules de politique .pp via audit2allow.
– AppArmor en mode enforce sur Ubuntu 24.04 pour les services exposés (Nginx, Apache, serveurs de bases de données).
6. Conteneurs Rootless & Sécurité de la Chaîne d’Approvisionnement
Les conteneurs partagent le noyau de l’hôte et ne constituent pas une barrière étanche par défaut. La Version 2.0 impose :
– L’exécution Rootless intégrale avec Podman (sans démon) ou Docker Rootless via les namespaces utilisateurs (/etc/subuid, /etc/subgid).
– La limitation stricte des ressources par cgroups v2 (CPU, mémoire, --pids-limit anti fork-bomb).
– Le montage systématique du système de fichiers en lecture seule (--read-only).
– L’interdiction des variables d’environnement contenant des secrets en clair.
– L’intégration de Trivy pour bloquer tout déploiement en présence de vulnérabilités critiques (--exit-code 1).
7. Chiffrement LUKS2 (Argon2id) & Intégrité Cryptographique
- Chiffrement complet des disques et partitions de données avec LUKS2, algorithme
aes-xts-plain64512 bits et fonction de dérivation mémoire-dure Argon2id (résistante aux attaques par clusters GPU). Déverrouillage automatique sécurisé adossé à la puce TPM 2.0 (systemd-cryptenroll). - Partitionnement LVM avec options restrictives (
nodev,nosuid,noexec) sur/tmp,/var/tmp,/dev/shmet/var/log. - Règles d’audit noyau
auditdverrouillées de manière immuable avec la directive-e 2, interdisant toute modification jusqu’au redémarrage de la machine. - Scellement cryptographique des journaux système (Forward Secure Sealing – FSS) dans
systemd-journaldavec rotation des clés toutes les 15 minutes.
Alignement Réglementaire & Normatif
Le référentiel d’ingénierie proposé dans ce manuel est directement aligné sur les exigences de conformité internationales et européennes :
– ANSSI : Recommandations de sécurité relatives à un système GNU/Linux (Niveaux Minimal, Intermédiaire et Renforcé).
– CIS Benchmarks : CIS Red Hat Enterprise Linux 9 Benchmark et CIS Ubuntu Linux 24.04 LTS Benchmark (Level 1 & Level 2 Server).
– NIST : Special Publication 800-123 (Guide to General Server Security).
– Directives Européennes DORA & NIS2 : Traçabilité des accès d’administration, résilience opérationnelle et gestion des risques de supply chain.
À propos de l’Auteur et de LightPath
Jean-Marie Renouard est expert en infrastructures de bases de données critiques (MySQL, PostgreSQL, MariaDB), automatisation DevOps et Platform Engineering. Il est l’auteur de solutions open-source reconnues mondialement, notamment MySQLTuner (8 400+ étoiles GitHub) et la suite CIS Benchmarks Tools.
Fondé par Jean-Marie Renouard, le cabinet LightPath accompagne les DSI, RSSI et équipes d’ingénierie dans l’audit, la sécurisation, l’optimisation des performances et la mise en conformité de leurs parcs d’infrastructure.
Pour toute question ou retour d’expérience sur la mise en œuvre de ce guide, n’hésitez pas à me contacter via le site web de LightPath ou sur mon profil LinkedIn.